
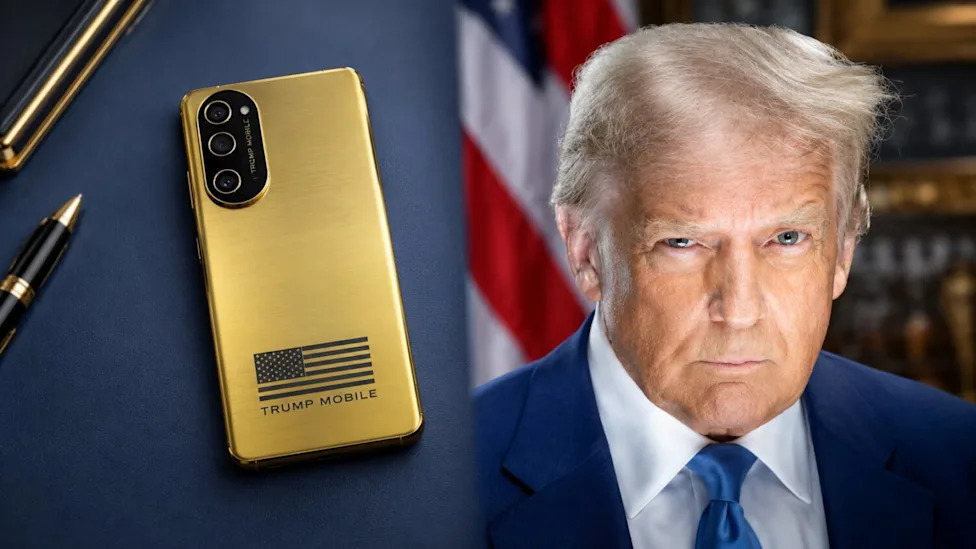
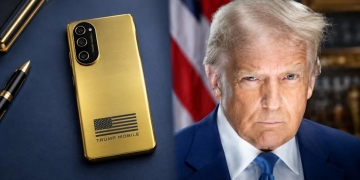
Trump Mobile, Donald Trump Jr. ve Eric Trump tarafından kurulan mobil operatör girişimi olarak geçen yıldan bu yana sık sık haber olurken şimdi çok daha ciddi bir sorunla anılıyor. BYOD adlı bir hacker grubunun şirketle bağlantılı sistemlerden binlerce müşteriye ait kişisel verileri ele geçirdiği ve bunları Dark Web üzerinde yayımladığı öne sürülüyor. Trump Mobile ise haberin hazırlandığı sırada olayla ilgili kamuya açık bir açıklama yapmış değil.
Trump Mobile Veri İhlalinden 3.615 Müşteri Etkilenmiş Olabilir
Aktarılan bilgilere göre 3.615 Trump Mobile müşterisine ait veriler saldırganların eline geçmiş olabilir. Sızdırıldığı belirtilen bilgiler arasında ad ve soyad, e-posta adresleri, telefon numaraları, ev adresleri ve müşterilerin şirketle yaptığı siparişlere ilişkin ayrıntılar bulunuyor. Straight Arrow Newsletter, bazı kişilerle iletişime geçerek ele geçirilen bilgilerin doğru olduğunu doğruladığını belirtiyor.
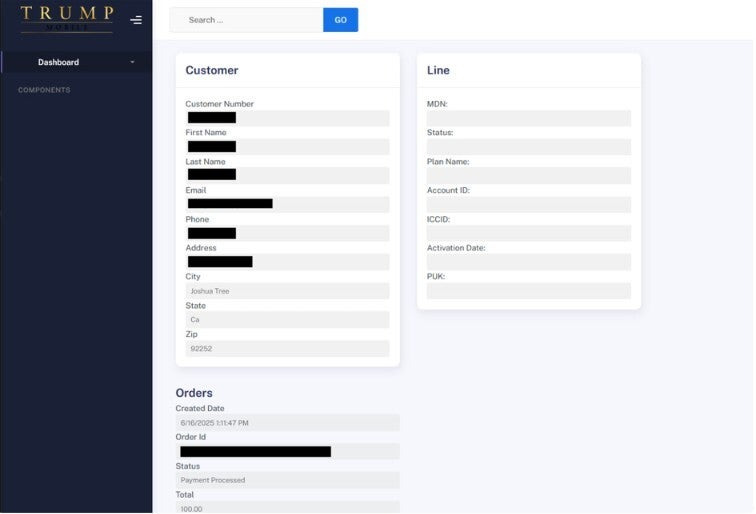
Sızan kayıtlar arasında Trump Organization’da üst düzey bir yöneticinin bilgilerinin de bulunduğu iddia ediliyor. Söz konusu kişinin şirketin bilgi teknolojileri ve bilgi güvenliğinden sorumlu yöneticilerinden Eric Brunnett olduğu öne sürülüyor. Ancak ihlalin kapsamı ve listede yer alan kişilerin tamamı Trump Mobile tarafından resmi olarak doğrulanmış değil.
Saldırının arkasında olduğunu söyleyen BYOD adlı grup, verileri geçtiğimiz hafta kendi Dark Web sitesinde yayımladığını iddia etti. Gruba göre saldırı doğrudan Trump Mobile altyapısına girmek yerine Liberty Mobile çalışanlarından birinin cihazına kötü amaçlı yazılım bulaştırılmasıyla gerçekleştirildi. Liberty Mobile’ın Trump Mobile için müşteri hizmetleri, teknik altyapı ve bazı yasal yükümlülükleri yönettiği belirtiliyor. BYOD ayrıca veri sistemlerine erişiminin hâlâ devam ettiğini öne sürüyor.
İhlalle ilgili en önemli belirsizlik ise Trump Mobile tarafından henüz ayrıntılı bir açıklama yapılmamış olması. Bu nedenle saldırgan grubun tüm iddialarını bağımsız olarak doğrulamak mümkün değil. Buna rağmen bazı mağdurların bilgilerinin doğruluğunun kontrol edildiğinin bildirilmesi, olayın ciddiye alınmasına neden oluyor. Trump Mobile müşterileri açısından özellikle isim, adres, telefon ve sipariş bilgilerinin açığa çıkmış olma ihtimali, kimlik avı ve benzeri dolandırıcılık girişimleri açısından yeni riskler yaratabilir.

Yorum Yap