
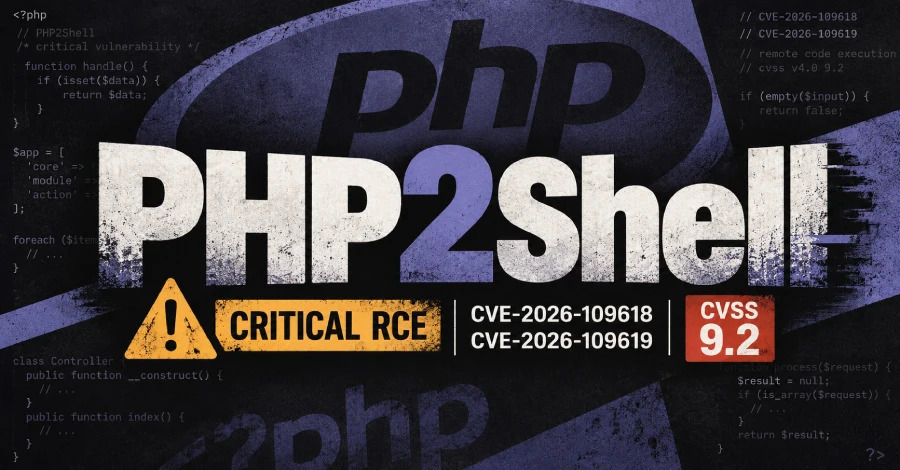
CVE-2026-109618 ve CVE-2026-109619 olarak takip edilen açıklar, 21 Ekim’deki güvenlik güncellemesinden hemen önce teknik ayrıntıların internete sızmasıyla daha da kritik hale geldi. Her iki açık da CVSS v4.0 sisteminde 9,2 puanla derecelendirilirken ilk saldırı girişimlerinin resmi yamalar yayımlanmadan önce görülmeye başladığı bildirildi. Bununla birlikte başarılı şekilde ele geçirilen sistemlerin sayısı henüz kesin olarak bilinmiyor.
PHP2Shell Açıkları Uzaktan Kod Çalıştırmaya Kadar Gidebiliyor
PHP2Shell açıklarının temelinde PHP’nin istek belleğini başlatma, hata işleme ve temizleme süreçlerindeki bellek güvenliği sorunları bulunuyor. CVE-2026-109618, bellek yetersizliği yaşandığında kısmen başlatılmış veriler ve serbest bırakılmış belleğin tekrar kullanılabilmesiyle ilişkili. CVE-2026-109619 ise PHP’nin bazı global değişkenlerinde eski bellek referanslarının korunmasıyla bağlantılı. Her iki durumda da saldırganların bellek içeriğini sızdırması, belleği bozması ve belirli koşullarda uzaktan kod çalıştırması mümkün olabiliyor.
Sorunun yalnızca belirli bir CMS eklentisine veya temaya bağlı olmaması riski büyütüyor. Açık PHP’nin kendisinde bulunduğundan uygulama kodu güvenli olsa bile kullanılan PHP sürümü savunmasızsa sistem etkilenebiliyor. Araştırmacılar WordPress, Drupal ve Joomla üzerinde kimlik doğrulaması gerektirmeyen uzaktan kod çalıştırma senaryolarının gösterilebildiğini belirtiyor. Ayrıca bellek sızıntısı yoluyla parola, erişim anahtarı, API anahtarı ve sertifika gibi hassas bilgilerin başka isteklerden açığa çıkması da mümkün.
PHP ekibi 8.2.35, 8.3.36, 8.4.27 ve 8.5.12 sürümlerini yayımlayarak açıkları kapattı. Bu sürümlerden daha eski 8.2, 8.3, 8.4 ve 8.5 dağıtımları etkileniyor. Destek süresi sona ermiş eski PHP dalları için ise bu güncellemelere güvenmek mümkün değil ve sistemlerin desteklenen sürümlere taşınması gerekiyor.
PHP2Shell için riskin büyüklüğünü internet taramaları da gösteriyor. Yaklaşık 5,1 milyon IP adresinde PHP çalıştığı tespit edilirken sürümünü açıklayan sistemlerin büyük kısmının artık desteklenmeyen PHP sürümlerinde olduğu görülüyor. Güvenlik ekiplerine internet erişimine açık sistemleri öncelikle güncellemeleri, 20 Ekim’den itibaren şüpheli HTTP istekleri ve PHP süreç hatalarını incelemeleri ve gerektiğinde erişim bilgilerini değiştirmeleri öneriliyor.

Yorum Yap